Ingen av de tre største lekkasjene fra AI-følgesvenn-tjenester skyldtes et avansert angrep. I hvert tilfelle lå dataene åpent for alle som visste hvor de skulle lete, eller de ble hentet fra et nettsted som var bygget med lite sikkerhet. Det er mønsteret som er verdt å forstå.
Tre lekkasjer, tre typer skade
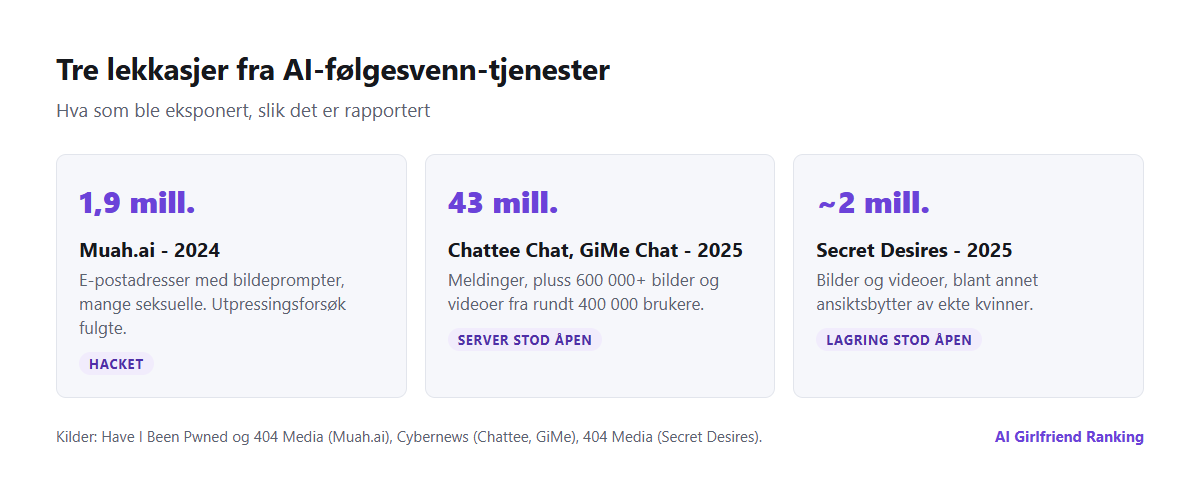
Hva som ble eksponert i hvert tilfelle, slik det er rapportert.
Muah.ai, 2024. En hacker tok data fra «AI-kjæreste»-nettstedet og ga dem til journalister. Dataene inneholdt rundt 1,9 millioner e-postadresser sammen med promptene brukerne hadde skrevet for å lage bilder – mange seksuelle, og noen som beskrev overgrep mot barn. Mange av adressene kunne knyttes til ekte identiteter. Sikkerhetsforskeren Troy Hunt la lekkasjen inn i Have I Been Pwned som en sensitiv lekkasje, og det fulgte forsøk på utpressing mot personer i dataene.
Chattee Chat og GiMe Chat, 2025. Forskere ved Cybernews fant en server som tilhørte den Hongkong-baserte utvikleren av de to appene, stående åpen uten passord. Den inneholdt mer enn 43 millioner meldinger og over 600 000 bilder og videoer fra rundt 400 000 brukere, hovedsakelig i USA. Det var ingen navn eller e-postadresser, men det var IP-adresser og enhetsidentifikatorer, og kjøpslogger som viste at noen brukere hadde brukt tusenvis av dollar. Serveren ble stengt først etter at den hadde dukket opp i offentlige søkemotorer for eksponerte enheter.
Secret Desires, 2025. Journalister i 404 Media fant at plattformens skylagring var offentlig tilgjengelig. Der lå nesten to millioner bilder og videoer, blant annet et stort utvalg laget med en ansiktsbytte-funksjon som satte ekte kvinners bilder – hentet fra sosiale medier, fra skoleavslutninger og til og med fra en årbok – inn i eksplisitt innhold. Lagringen ble låst omtrent en time etter at selskapet ble kontaktet. Secret Desires er en av appene vi har anmeldt, og lekkasjen angår alle som brukte bildefunksjonene.
Hvorfor følgesvenn-apper er attraktive mål
- Innholdet er ekstra komprometterende. Seksuelle samtaler, fantasier og genererte bilder er ideelt materiale for utpressing.
- Mange aktører er små. Apper som vokser raskt og er bygget av små team, noen ganger på «teipede» åpen kildekode-komponenter, hopper ofte over sikkerhetens grunnleggende ting.
- Alt lagres. Tjenesten trenger historikken din for å huske deg, så tekst fra flere år hoper seg opp – se hva AI-kjæreste-appen din vet om deg.
- Bilder ligger i skylagring. Feilkonfigurerte lagringsområder er en av de vanligste årsakene til lekkasjer på hele internett. Detaljene om hvordan bilder fra følgesvenn-apper lagres står i hvor bildene dine egentlig ligger.
Hvis du tror du er rammet
| Steg | Hva du gjør |
|---|---|
| 1. Sjekk | Søk etter e-postadressen din på haveibeenpwned.com; ved sensitive lekkasjer må du bekrefte adressen |
| 2. Lås ned | Bytt passord i tjenesten og alle steder du har gjenbrukt det; slå på tofaktorautentisering |
| 3. Skill | Flytt kontoen til en e-postadresse som ikke er knyttet til navnet ditt eller jobben din |
| 4. Forvent kontakt | Vær på vakt mot utpressings- og phishing-e-poster som viser til lekkasjen – de er vanlige i etterkant |
| 5. Ikke betal | Ta vare på meldingene og anmeld til politiet (politiet.no/seksuell-utpressing) og til plattformen; betaling stanser sjelden kravene |
| 6. Bilder | Hvis intime bilder er involvert, kan StopNCII.org bidra til å blokkere dem på deltakende plattformer |
| 7. Spør | Be om innsyn i hvilke data selskapet har, og be om sletting – se slik ber du om innsyn i dataene dine |
haveibeenpwned.com – gratis å bruke; sensitive lekkasjer krever at du bekrefter adressen din.
Begrens skaden før en lekkasje skjer
- Bruk en egen e-postadresse som ikke inneholder navnet ditt. Det er det mest effektive enkelttiltaket, fordi det bryter koblingen mellom dataene og deg.
- Legg aldri ansiktet ditt eller identifiserende detaljer inn i genererte bilder eller opplastinger.
- Hold navn på ekte personer utenfor samtalene, særlig partnere, kolleger og alle som figurerer i eksplisitte scenarioer.
- Slett det du ikke trenger lenger. Noen apper lar deg slette enkeltsamtaler eller -bilder; gamle data kan ikke lekke hvis de ikke finnes. Slik sletter du en AI-følgesvenn-konto forklarer hva som faktisk fjernes.
- Foretrekk apper som svarer på sikkerhetsspørsmål. I Mozillas gjennomgang fra 2024 sa 73 % av produsentene av romantiske chatboter ingenting om hvordan de håndterer sikkerhetssårbarheter. Et selskap som publiserer en sikkerhetskontakt, regner i det minste med å bli varslet om problemer.
Hva loven krever av selskapene
I Norge og resten av EØS gjelder personvernforordningen (GDPR) gjennom personopplysningsloven. Et selskap må melde et alvorlig brudd på personopplysningssikkerheten til Datatilsynet uten ugrunnet opphold og om mulig innen 72 timer etter at det ble kjent med bruddet, og varsle de berørte når risikoen for dem er høy. Det samme gjelder i resten av EU og i Storbritannia. Du kan selv klage til Datatilsynet hvis en tjeneste håndterer dataene dine ulovlig. De fleste amerikanske delstater har også varslingsregler for brudd. I praksis overser små utenlandske aktører ofte slike plikter, og derfor er det viktigere å sjekke Have I Been Pwned selv enn å vente på en e-post.
Den ubehagelige konklusjonen fra 2024 og 2025 er at intime data i følgesvenn-apper bare er så trygge som den minst nøyaktige utvikleren i selskapet. Det kan du ikke revidere – men du kan sørge for at en lekkasje ikke fører tilbake til navnet ditt.